
Kompendium wiedzy na temat cyberbezpieczeństwa
Siemens udostępnia kompendium wiedzy na temat cyberbezpieczeństwa w przemyśle. Publikacja obejmuje między innymi opisy zagrożeń od strony IT oraz w obszarze procesów przemysłowych (OT). Dokument zawiera także wskazówki, w jaki sposób chronić przedsiębiorstwo zarówno od strony procedur i spełnienia norm, jak i w aspektach technologicznych - narzędzi i usług.
Publikacja ma za zadanie poszerzyć wiedzę inżynierów i managerów na temat cyberbezpieczeństwa i stanowić poradnik o kompleksowym podejściu do ochrony informacji i ciągłości działania obejmującym procesy, ludzi i technologie. Patronat nad projektem objęło Ministerstwo Cyfryzacji.
- Pracownicy i menedżerowie muszą być przygotowani na nieprzewidywalne incydenty związane z szeroko rozumianym bezpieczeństwem. Wydarzenia z ostatnich miesięcy stawiają bezpieczeństwo z powrotem tam, gdzie jego miejsce – w centrum uwagi. Także Siemens z najwyższą uwagą podchodzi do zagadnień związanych z ochroną informacji, zabezpieczeniem firmy przed różnymi rodzajami ataków i zagrożeń, propagując koncepcję „Defense in Depth”, która oznacza kompleksowe podejście do bezpieczeństwa - mówi Dominika Bettman, Prezes Zarządu Siemens Polska. |
Publikacja zwraca uwagę na specyfikę firm przemysłowych w obszarze bezpieczeństwa oraz rozwiązania dedykowane dla przemysłu pod kątem infrastruktury krytycznej oraz elementów aktywnych infrastruktur. Sama świadomość istnienia zagrożeń nie wystarcza i konieczne jest metodyczne, oparte na systemowym podejściu działanie. Praktyczne elementy, mogące relatywnie szybko poprawić bezpieczeństwo w wielu przedsiębiorstwach, to zapanowanie nad bazą zainstalowanych urządzeń i ich oprogramowania oraz nieustanne podnoszenie świadomości pracowników i managerów w zakresie cyberbezpieczeństwa.
|
|
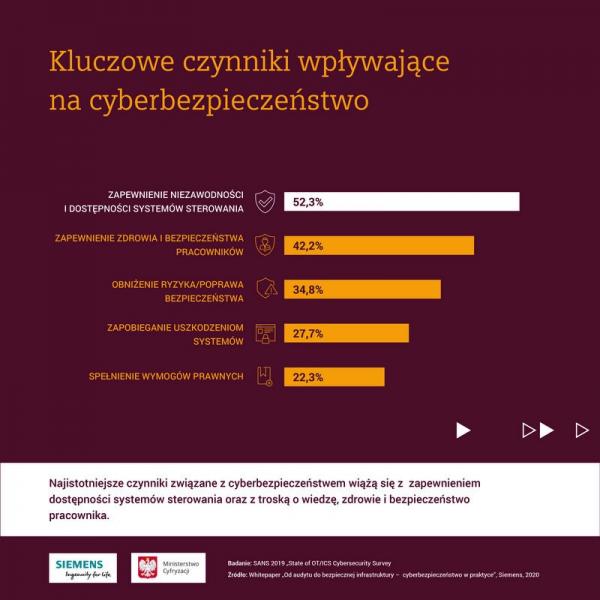
Przed przystąpieniem do działań zwiększających bezpieczeństwo, zarówno informatyczne, jak i proceduralne, konieczne jest wykonanie audytu lub oceny bezpieczeństwa. Audyt implikuje formalną procedurę, często przeprowadzaną przez niezależną trzecią stronę, która ocenia polityki i procesy pod kątem zgodności z wymaganiami, specyfikacjami, standardami i procesami. Często przeprowadzenie właściwego audytu poprzedza ocena bezpieczeństwa. Obejmuje ona takie aspekty, jak: architektura sieci, przepływy danych, weryfikacja systemów i procesów produkcyjnych, a także wiedzy i podejścia do ochrony informacji przez pracowników.
Wykonanie oceny bezpieczeństwa i audytu wskazuje, jakie środki bezpieczeństwa powinno podjąć przedsiębiorstwo. Przemysł wytwórczy w szczególny sposób musi dbać o zachowanie ciągłości procesów. Skrócenie do minimum potencjalnych czasów przestojów linii produkcyjnych jest dla przemysłu warunkiem koniecznym.
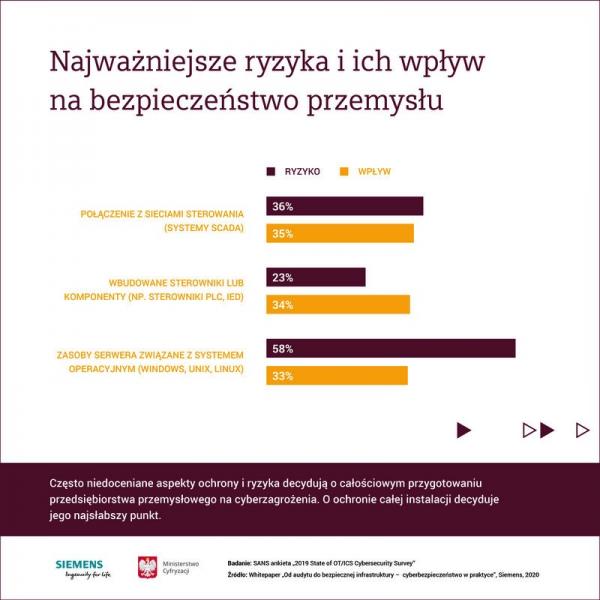
- Zachowanie ciągłości procesu niejako odsuwa na dalszy plan migrację i upgrade systemów wymagające od zakładu zatrzymania produkcji i przestoju parku maszynowego. Stosowana w przypadku klasycznych systemów IT metodyka polega na zatrzymaniu działania systemu i szybkiej aktualizacji oprogramowania, stąd też systemy IT wykazują większą odporność na potencjalne ataki w porównaniu do sieci produkcyjnych OT. Zgodnie z „Defense in Depth” wspieramy użytkownika w zakresie audytu samej infrastruktury, oceny ryzyka zagrożeń i bezpieczeństwa, gdzie efektem jest raport końcowy i koncepcja wdrożenia zasad związanych z cyberbezpieczeństwem. Taka procedura w myśl „Defense in Depth” dotyczy każdego aspektu przedsiębiorstwa, linii produkcyjnej, infrastruktury IT/OT, standardów komunikacji do poziomu poszczególnych stacji PLC” - mówi Rafał Bień z Siemens Polska. |
W dokumencie wiele miejsca poświęcono praktycznym aspektom wdrożenia zasad bezpieczeństwa i technologii podnoszących poziom ochrony. Na przykładzie studiów przypadków firm Constellation Brands i Sapa w Rackwitz zaprezentowano, jak przedsiębiorstwa te przeciwdziałały zagrożeniom i jak zwiększyły bezpieczeństwo zakładu przed atakami oraz nieautoryzowanym dostępem.
Dokument można pobrać bezpłatnie na stronie:
Źródło: Omega Communication

- Praktyczna wiedza od ekspertów Beckhoff
- Robotyzacja zakładów mięsnych: Moda czy innowacja?
- Ulga na robotyzację - do kiedy można skorzystać?
- Raport: Przegląd Rynku Robotów Współpracujących (Cobotów)
- Raport: Rynek robotów mobilnych AGV i AMR w 2025
- Rynek robotów współpracujących — perspektywy na rok 2025
- Dyrektywa maszynowa: Co zmienia się od 2027 w robotyzacji?
- Rynek robotów przemysłowych: silne odbicie w 2025?
- Przegląd liderów rynku robotów przemysłowych
- ABB sprzedaje swój biznes Robotyki
- Elastyczny przepływ materiałów dzięki VarioFlow plus
- Cobot czy robot przemysłowy?
- Czy Coboty Są Bezpieczne? Fakty i mity
- Co to są roboty mobilne AMR i AGV i jak działają?
- Zastosowanie robotów mobilnych AMR i AGV w przemyśle
- Coboty vs. Roboty Przemysłowe – Różnice, Zalety i Przyszłość
- 7 wskazówek jak dobrać robota do linii produkcyjnej
- FANUC otworzył nową siedzibę we Wrocławiu
- Jak dobrać panel HMI do aplikacji przemysłowej?
- Jaki sterownik PLC wybrać?
- Raport World Robotics 2025 IFR
- 5 globalnych trendów robotyki na 2026 rok od IFR
- AI zmienia roboty przemysłowe - Raport IFR
- Coboty a nowa dyrektywa maszynowa, co się zmienia?
- Dokładność vs powtarzalność robota przemysłowego
- AI w polskich firmach - analiza PIE
- Robotyzacja napędza inwestycje zagraniczne
- Rosnąca konkurencja na rynku cyfryzacji i automatyzacji
- Kto liderem rynku mobilnych robotów magazynowych? - Raport
- Robot + CNC = jedno gniazdo produkcyjne
- Jak dobrać robota do branży FMCG i e-commerce?
- Polska gospodarka utrzymuje tempo wzrostu
- Polski przemysł inwestuje w wydajność
- MX-System Roadshow rusza w Polskę
- Polski przemysł inwestuje w technologie - GUS
- 16 mld zł dla firm. Pieniądze mogą przyspieszyć automatyzację
- Automatyzacja i AI coraz ważniejsze - Raport EY
- Sobota z robotami. Dni Otwarte ASTOR & VELOWELD
 Jubileuszowa, X edycja Executive Innovation Forum
Już 28 listopada, w hotelu Grand Sheraton Warsaw odbędzie się X edycja konferencji Execut...
 Elektryzujące nowości na Elektrotechnika 2019
Aspekty prawne i techniczne związane z projektowaniem i odbiorem instalacji elektrycznych...
 Symbol 2026: forum liderów gospodarki
Już 20 listopada 2026 roku w Katowicach odbędzie się Forum Wyzwań Gospodarczych Symbol 20...
 PCI Days 2022 - dwie branże w jednym miejscu
PCI Days to jedyne w Polsce międzynarodowe targi B2B łączące branżę farmaceutyczną i kosm...
 Zwycięzcy Robo Challenge 2021 wyłonieni
W Zamku Topacz tuż koło Wrocławia odbyło się wyjątkowe wydarzenie. Robo Challenge, czyli ...
 Inteligentne rozwiązania dla przemysłu na Hannover Messe
Firma LG Electronics oraz LG CNS zaprezentowały na targach Hanowerskich nowoczesne rozwią...


